作者: frankieyim 時間: 2025-2-11 20:45 標題: QNAP FIREWALL 禁IP 設定疑問
本帖最後由 frankieyim 於 2025-2-11 20:48 編輯
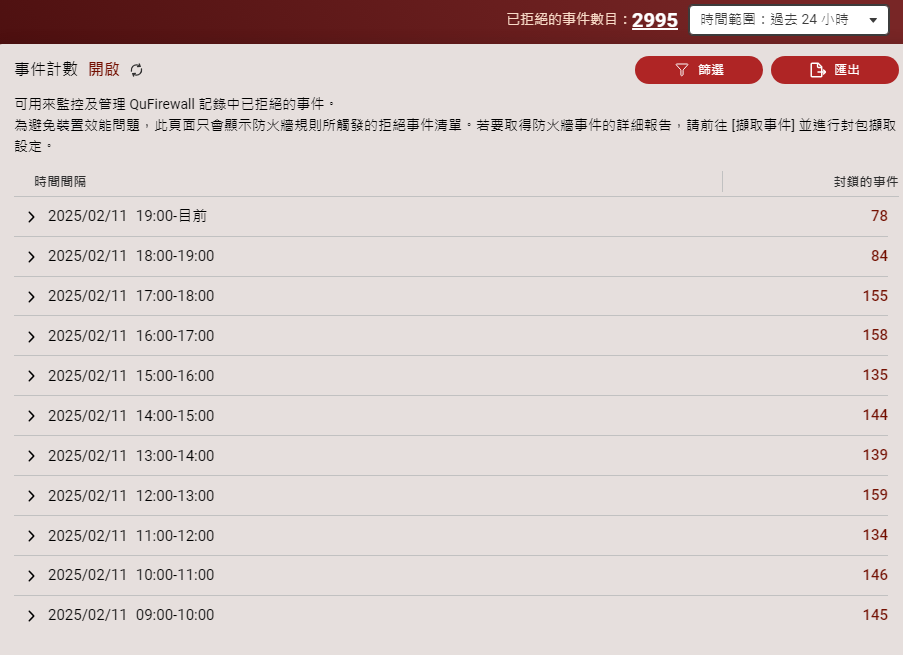
防火牆平均 每小時拒絕封包如下


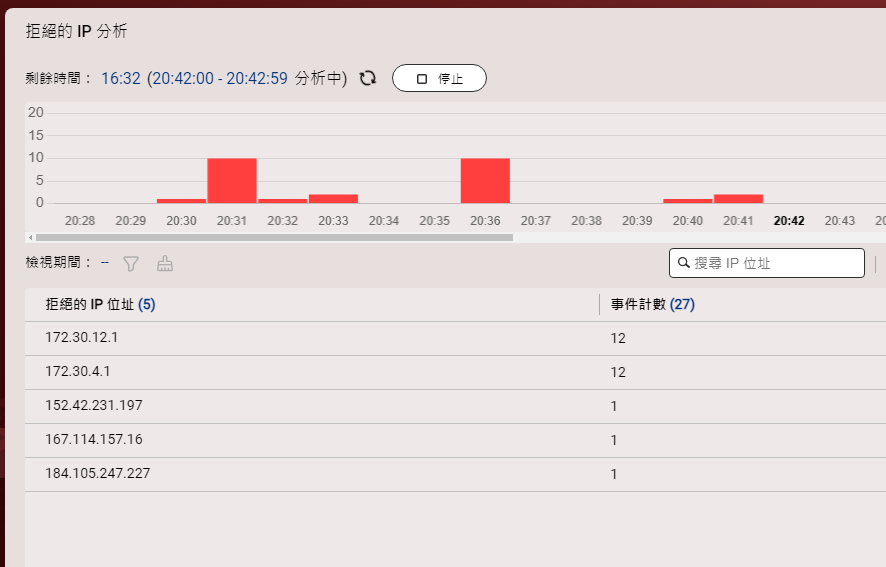
之後我capture 30分鐘防火牆活動,, 用AI分析..
以下是對附件中 QNAP 防火牆拒絕的封包進行的分析:
---
### **1. 防火牆拒絕封包的規則**
- **RULE=87**:大部分封包被拒絕的原因是符合防火牆規則 `RULE=87`,即防火牆配置中明確定義的拒絕規則。
- **RULE=90**:部分封包符合規則 `RULE=90`,這通常與廣播封包或其他特定類型的網絡活動相關。
---
### **2. 被拒絕封包的特徵**
#### **來源與目的 IP**
- 主要來源 IP:
- `SRC=172.30.12.1` 和 `SRC=172.30.4.1`。
- 這些 IP 屬於內部網段 (私有地址),可能是內部設備之間的通信。
- 少量外部 IP,例如:
- `SRC=195.37.190.67`
- `SRC=95.214.55.132`
- `SRC=185.242.226.12`
- `SRC=45.142.193.150`
- `SRC=185.224.128.17`
- 主要目的 IP:
- 私有地址段:`DST=172.30.15.255` 和 `DST=172.30.7.255`,這些可能是內部的廣播地址。
- 公有地址:少量封包目標為 `192.168.50.207`(可能是 QNAP 的內部設備)。
#### **協議與端口**
- **協議**:多數封包基於 `UDP`,少量基於 `TCP`。
- **端口**:
- UDP:
- **來源端口 (SPT)**:主要為 `137` (NetBIOS 名稱服務) 和 `138` (NetBIOS 數據報服務)。
- **目標端口 (DPT)**:同樣為 `137` 和 `138`。
- 這表明封包與局域網中的 NetBIOS 廣播通信有關。
- TCP:
- 常見來源端口 (SPT) 為隨機動態端口(如 `32962`, `50721`, `47212`)。
- 目標端口 (DPT) 為 `80` (HTTP) 和 `5000` (通常為 NAS 服務端口)。
#### **封包大小**
- UDP 封包:
- **LEN=78**:大多數 UDP 廣播封包的長度為 78 字節。
- **LEN=211/232**:部分封包較長,可能包含 NetBIOS 數據報或其他數據。
- TCP 封包:
- 通常較小,如 `LEN=40` 或 `LEN=52`,主要為 SYN 封包。
#### **拒絕操作 (ACT=DROP)**
- 所有封包都被記錄為 `ACT=DROP`,表明防火牆已成功阻止這些通信。
---
### **3. 異常與安全性分析**
#### **內部網絡廣播**
- 大量來自 `172.30.12.1` 和 `172.30.4.1` 的封包,目標是廣播地址 `172.30.15.255` 和 `172.30.7.255`。
- 這些封包使用 NetBIOS 協議 (`UDP 137/138`),可能與舊式的 Windows 文件共享或局域網內設備瀏覽相關。
- 如果這些通信未被使用,建議在內部網絡關閉 NetBIOS 服務,以減少不必要的封包。
#### **外部來源 IP**
- 出現了幾個外部公有 IP 的 TCP SYN 封包,目標端口包括:
- **80 (HTTP)**:可能是來自互聯網的掃描或攻擊行為。
- **5000**:這是常見的 NAS 應用程序端口,可能是針對 QNAP 的掃描活動。
- 來源 IP 地址:
- `195.37.190.67`、`95.214.55.132`、`185.242.226.12` 等。
- 這些 IP 通常與惡意掃描活動相關,需要進一步檢查是否為已知攻擊源。
#### **廣播封包**
- 出現多次來源 IP 為 `0.0.0.0` 且目標 IP 為 `255.255.255.255` 的廣播封包:
- 使用 `UDP 68 -> 67`,這與 DHCP 發現請求有關。
- 如果不需要 DHCP 服務,可以考慮過濾此類封包。
---
### **4. 建議措施**
1. **封鎖外部掃描**:
- 確保防火牆規則已阻止來自外部的可疑 IP 和端口的通信。
- 可以考慮配置 GeoIP 過濾,拒絕來自高風險國家的連接。
- 將可疑 IP 添加到黑名單中。
2. **禁用 NetBIOS**:
- 如果內網中不需要 NetBIOS,可以在網絡設備(如路由器或交換機)上禁用 UDP 137 和 138。
3. **監控與報告**:
- 持續監控防火牆日誌,關注新的可疑來源 IP。
- 使用入侵檢測工具分析外部掃描的模式,判斷是否存在針對 QNAP 的攻擊。
4. **更新設備固件**:
- 確保 QNAP 設備使用最新的固件版本,以修補已知的安全漏洞。
---
### **5. 總結**
- **內部封包**:主要是與 NetBIOS 廣播相關的封包,建議禁用不必要的服務。
- **外部封包**:涉及多個可疑來源 IP 和針對常見端口的掃描行為,建議加強防火牆規則並進行源 IP 過濾。
- **整體安全性**:目前防火牆已成功阻止這些封包,但仍需進一步優化內部網絡配置,減少不必要的廣播通信。
---
如果需要更詳細的安全建議或具體的防火牆規則配置,請告知!
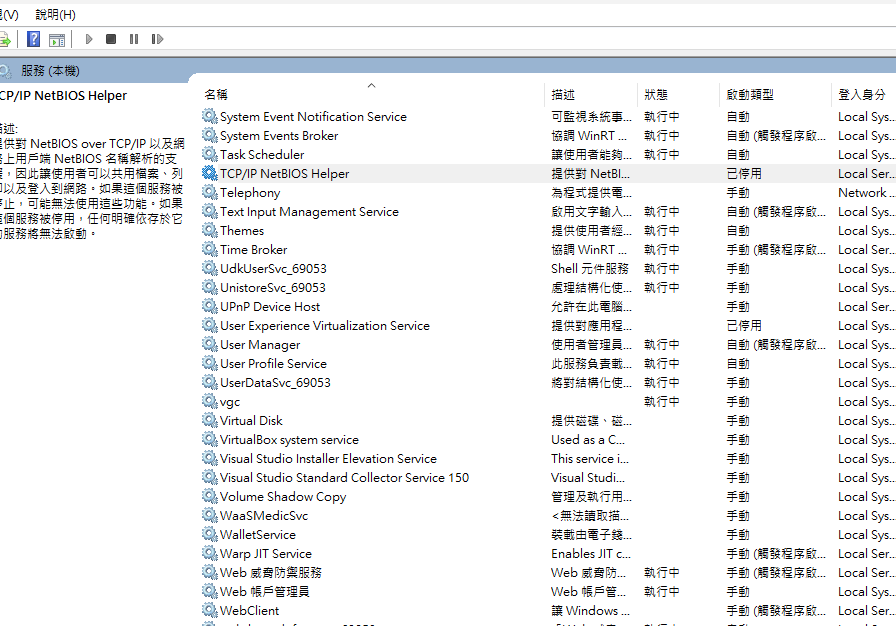
之後我去服務禁左TCP/IP NETBIOS 試下有無減少
禁完再睇下有無改善,,又如似無keep住172.30...
請問點先可以禁左172.30... ?? 禁左又有無問題??
 圖片附件: Firewall.png (2025-2-11 20:42, 69.65 KB) / 下載次數 70
https://www.hkepc.com/forum/attachment.php?aid=2464462&k=fdbf52da2c7415ed4167720912795466&t=1794563675&sid=V1KQUgWhaL
 圖片附件: Firewall_1.png (2025-2-11 20:44, 43.06 KB) / 下載次數 74
https://www.hkepc.com/forum/attachment.php?aid=2464465&k=1f756e5fa6f389007b14f27beb8b0d84&t=1794563675&sid=V1KQUgWhaL
 圖片附件: Firewall_1a.png (2025-2-11 20:44, 90.29 KB) / 下載次數 67
https://www.hkepc.com/forum/attachment.php?aid=2464466&k=eb4a9a9cba8848e5ac5c38dd9e68dd9b&t=1794563675&sid=V1KQUgWhaL
作者: chingkit 時間: 2025-2-12 08:43
你有無行Container、Virtual Station、Virtual switch?
via HKEPC IR 5.1.14 - Android(5.1.2F)
作者: frankieyim 時間: 2025-2-12 12:20
你有無行Container、Virtual Station、Virtual switch?
via HKEPC IR 5.1.14 - Android(5.1.2F)
chingkit 發表於 2025-2-12 08:43

行=開?? Container 有, virtual stations ,switch 唔肯定
不戈我其實係無用呢D ,,,係未要停用?? 但我有用wordpress , , 唔知有無關聯
作者: chingkit 時間: 2025-2-12 19:13
行=開?? Container 有, virtual stations ,switch 唔肯定
不戈我其實係無用呢D ,,,係未要停用?? 但我有 ...
frankieyim 發表於 12-2-2025 12:20
你的container用咩IP?
via HKEPC IR 5.1.14 - Android(5.1.2F)
作者: frankieyim 時間: 2025-2-12 19:52
你的container用咩IP?
via HKEPC IR 5.1.14 - Android(5.1.2F)
chingkit 發表於 2025-2-12 19:13
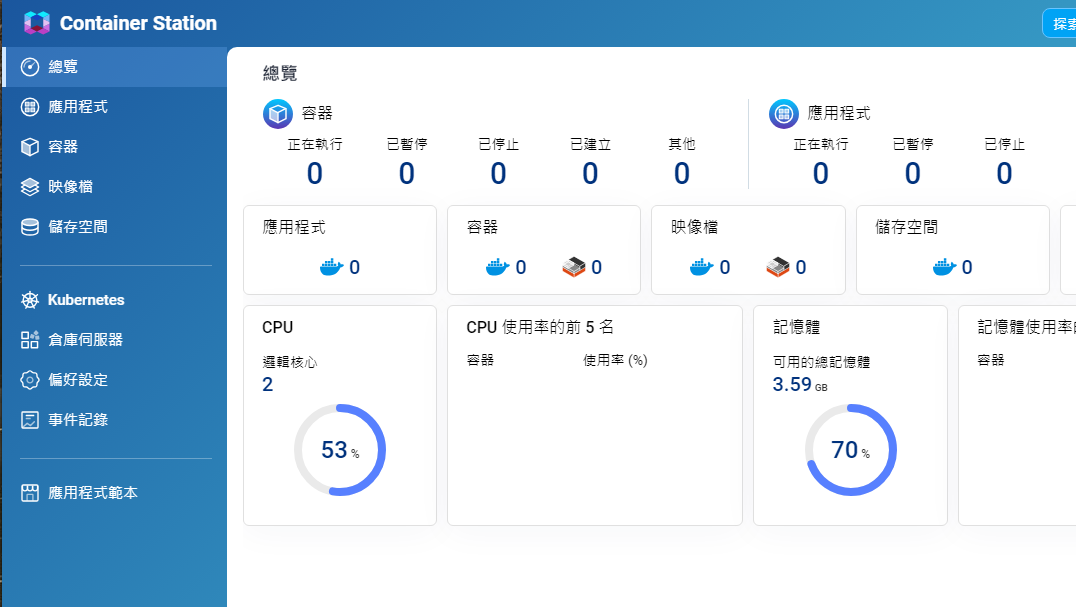
點睇CONTAINER 用咩IP? THANKS
圖片附件: Snipaste_2025-02-12_19-53-58.png (2025-2-12 19:52, 123.32 KB) / 下載次數 64https://www.hkepc.com/forum/attachment.php?aid=2464623&k=528607aa8b8750db8bd9da542f98d9b0&t=1794563675&sid=V1KQUgWhaL
作者: chingkit 時間: 2025-2-14 20:42
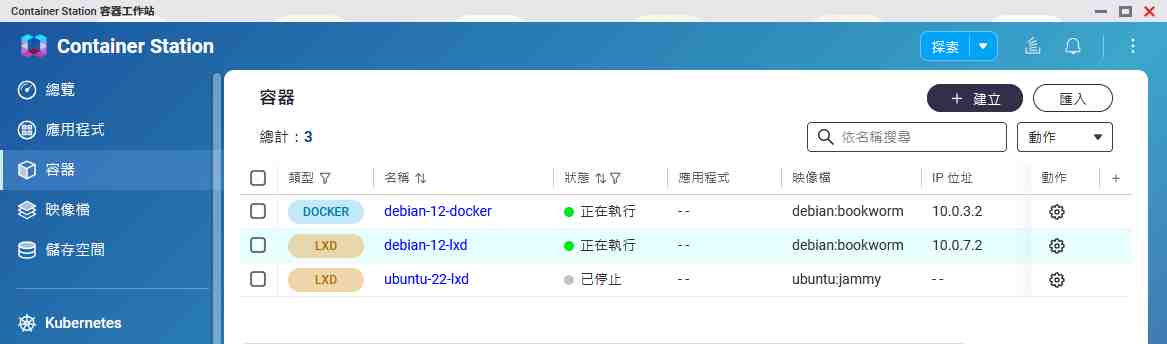
如果你已經有執行中的容器,就會看到其IP。
圖片附件: Cointainer.jpg (2025-2-14 20:41, 24.12 KB) / 下載次數 67https://www.hkepc.com/forum/attachment.php?aid=2464969&k=ef6ab470df42c0e1fb7b2aef8f5c1f4e&t=1794563675&sid=V1KQUgWhaL
作者: chingkit 時間: 2025-2-14 20:47
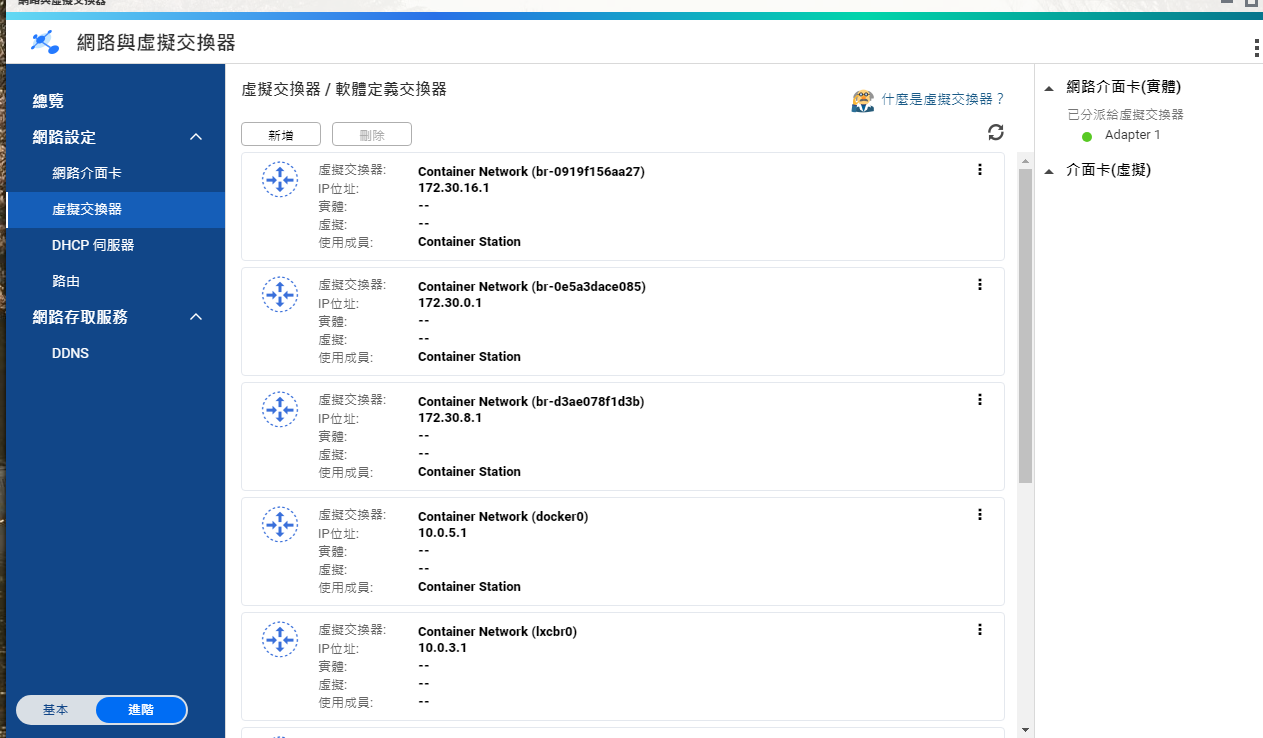
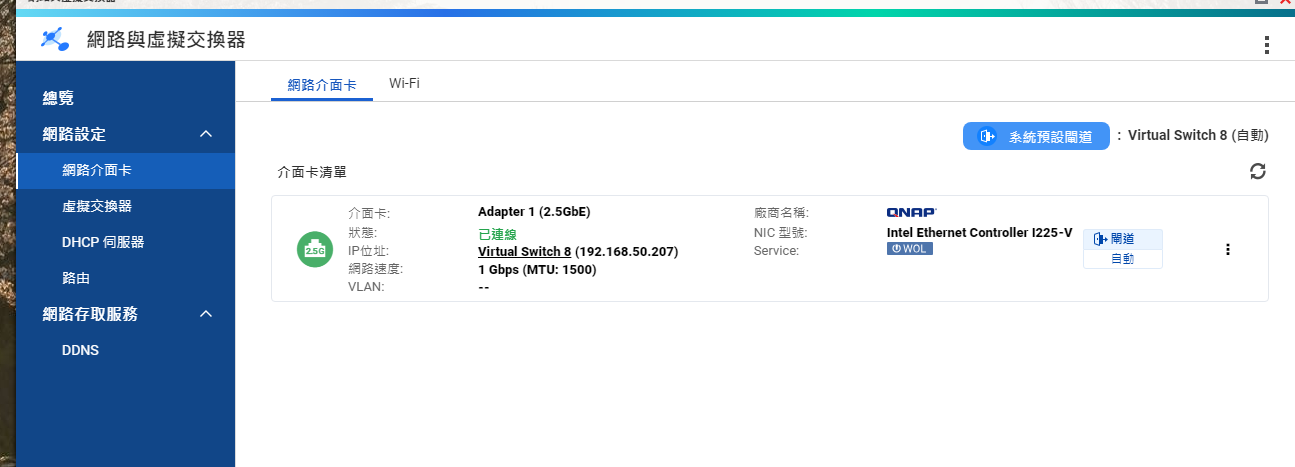
此外,「網路與虛擬交換器」下選「進階」模式,看看「網路介面卡」和「虛擬交換器」下的IP 地址。
作者: frankieyim 時間: 2025-2-17 02:09
[img][/img]如果你已經有執行中的容器,就會看到其IP。
chingkit 發表於 2025-2-14 20:42
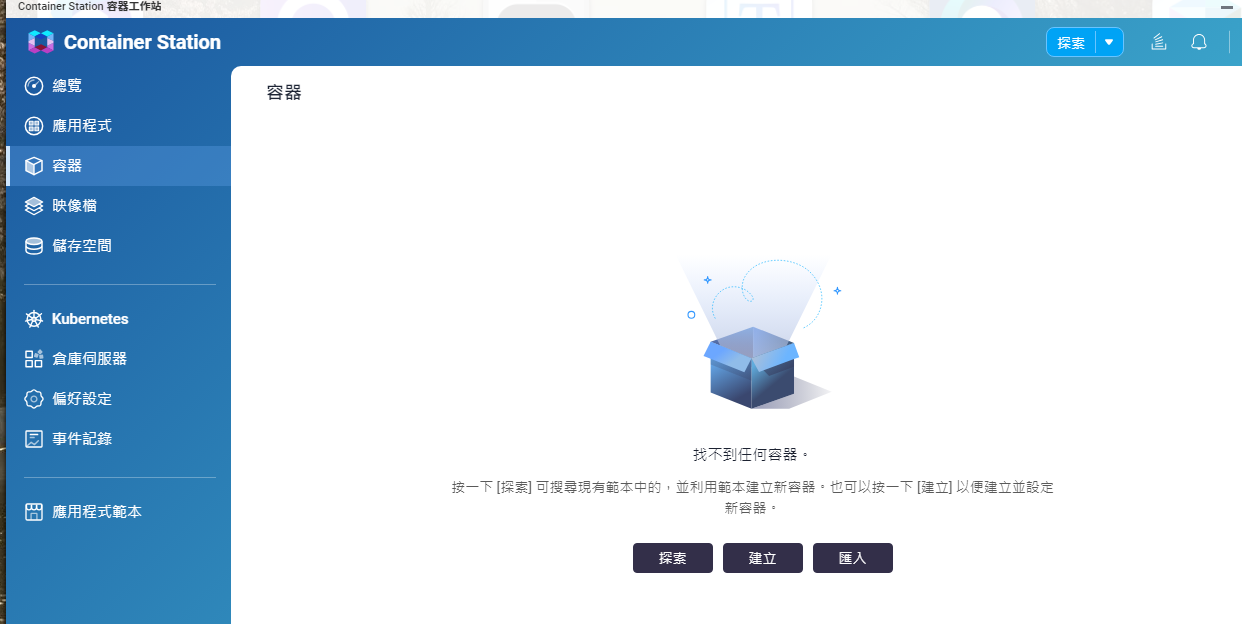
無野run -0-
圖片附件: Snipaste_2025-02-17_02-11-26.png (2025-2-17 02:09, 135.17 KB) / 下載次數 67https://www.hkepc.com/forum/attachment.php?aid=2465237&k=eadf7692f89905e805335ea117a3c3cf&t=1794563675&sid=V1KQUgWhaL
作者: frankieyim 時間: 2025-2-17 02:11
此外,「網路與虛擬交換器」下選「進階」模式,看看「網路介面卡」和「虛擬交換器」下的IP 地址。 ...
chingkit 發表於 2025-2-14 20:47
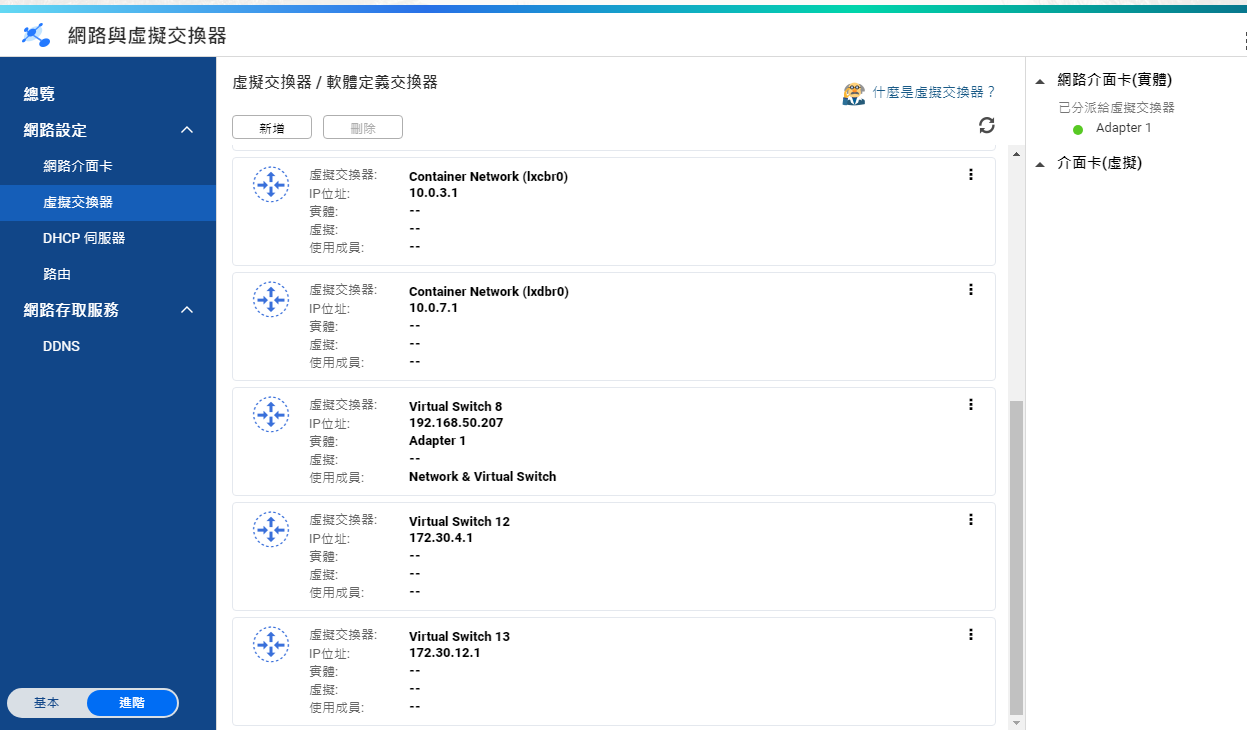
原來172.30...呢度黎... 咁我點OFF左佢?? 有無其他影響呢?THX
圖片附件: Snipaste_2025-02-17_02-13-09.png (2025-2-17 02:10, 124.56 KB) / 下載次數 72https://www.hkepc.com/forum/attachment.php?aid=2465238&k=6909c22b7b4d75ba2fb55f565c929025&t=1794563675&sid=V1KQUgWhaL
 圖片附件: Snipaste_2025-02-17_02-13-51.png (2025-2-17 02:11, 97.47 KB) / 下載次數 63
https://www.hkepc.com/forum/attachment.php?aid=2465239&k=a8e42dbe4f888a5b3f7238f8cfb00614&t=1794563675&sid=V1KQUgWhaL
 圖片附件: Snipaste_2025-02-17_02-14-58.png (2025-2-17 02:12, 78.7 KB) / 下載次數 68
https://www.hkepc.com/forum/attachment.php?aid=2465240&k=c2a511da63cf92de3d20d956f8a040bf&t=1794563675&sid=V1KQUgWhaL
作者: chingkit 時間: 2025-2-17 08:32
樓主起初擔心部NAS由不明裝置攻擊,現在應該清楚來源只係NAS的虛擬網絡,而你又沒有執行「容器」,實不用擔心有何問題。那些網絡如果無用,我會直接刪除之(注意:NAS本身的IP一定要保留),不過,師兄如果不太熟悉網絡、NAS,就由得它存在吧。
via HKEPC IR 5.1.14 - Android(5.1.2F)
作者: billie 時間: 2025-2-28 17:36
如果不太熟識. 可以換個思路. 只係ALLOW 邊個IP 入黎. 其他都BLOCK. 就唔需要理.