作者: jwong2k04 時間: 2026-10-30 11:26 標題: S記有冇人中招?
本帖最後由 jwong2k04 於 2026-10-30 16:12 編輯
Synology NAS 驚爆大規模勒索攻擊
高危漏洞直攻底層 檔案加密成 .L0CK3D
HKEPC 呼籲所有 Synology NAS 用戶立即斷線「保平安」

https://www.hkepc.com/27124
作者: jackwong717 時間: 2026-10-30 11:37
本帖最後由 jackwong717 於 2026-10-30 03:38 編輯
1部不能說1部VM在線中

等慘情再報告

作者: Jobria 時間: 2026-10-30 11:54
2部nas都shut down
作者: jwong2k04 時間: 2026-10-30 12:00
朋友真係走去拔線保平安
要教佢改/刪 Gateway IP
可繼續用
作者: hellokitty123 時間: 2026-10-30 12:24
不妨問吓AI 有咩解決方法,Asustor 用家路過
作者: javacomhk 時間: 2026-10-30 13:00
有人話開port 用防火牆用咗十年都沒事喎!
作者: 口o口 時間: 2026-10-30 13:06
本帖最後由 口o口 於 2026-10-30 13:10 編輯
◾Synology 原生套件「PHP2Shell」未授權漏洞(Synology-SA-26:14)︰官方日前發布代號為 Synology-SA-26:14 的安全性公告,證實波及全球的 PHP 核心 RCE 漏洞(CVE-2026-109618 與 CVE-2026-109619,俗稱 PHP2Shell)直接影響旗下 MailStation、Synology Calendar 等原生套件。黑客無須取得任何帳號密碼,即可由外部網絡連接埠直搗未更新套件的 DSM 底層,植入加密負載。
咁點搞?
作者: jackwong717 時間: 2026-10-30 13:13
有人話開port 用防火牆用咗十年都沒事喎!
javacomhk 發表於 2026-10-30 05:00

你講我
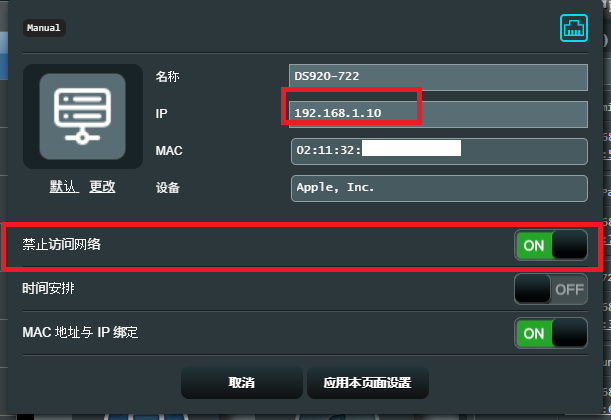
作者: jackwong717 時間: 2026-10-30 13:15
朋友真係走去拔線保平安
要教佢改/刪 Gateway IP
可繼續用
jwong2k04 發表於 2026-10-30 04:00
ASUS1個制攪掂
 圖片附件: 螢幕擷取畫面 2026-10-30 131226.png (2026-10-30 13:15, 35.08 KB) / 下載次數 16
https://www.hkepc.com/forum/attachment.php?aid=2544822&k=f97128281a8cd5c6c4d4a7de806b8833&t=1794552482&sid=5810LTTAYl
作者: jwong2k04 時間: 2026-10-30 13:31
有人話開port 用防火牆用咗十年都沒事喎!
javacomhk 發表於 2026-10-30 13:00
你講我x2
作者: jwong2k04 時間: 2026-10-30 13:32
◾Synology 原生套件「PHP2Shell」未授權漏洞(Synology-SA-26:14)︰官方日前發布代號為 Synology-SA-26:1 ...
口o口 發表於 2026-10-30 13:06
NAS 唔放出街
用 VPN 後至連返部 NAS
作者: tongziv 時間: 2026-10-30 13:46
用WAF
改PORT
加MFA
再安全D就CUT外部連入
作者: Jobria 時間: 2026-10-30 14:09
我見人話公司無連外網都中招
作者: jwong2k04 時間: 2026-10-30 14:19
本帖最後由 jwong2k04 於 2026-10-30 14:21 編輯
用WAF
改PORT
加MFA
再安全D就CUT外部連入
tongziv 發表於 2026-10-30 13:46
現在問題係只要知道 NAS 連線方式 (IP+Port Number) 或 docker 既上遊連接
再加上用某類 web app 可以俾外部連接
唔需要 Auth 就可以 hack 入 NAS
作者: jwong2k04 時間: 2026-10-30 14:27
我見人話公司無連外網都中招
Jobria 發表於 2026-10-30 14:09
有內鬼作為跳板
咁就......

作者: javacomhk 時間: 2026-10-30 14:36
其實好似火災咁,唔死過人,無人會想知個問題係邊?
作者: Jokerkiller 時間: 2026-10-30 14:37
2部都無事
全部一早更新哂7.4.1
不過而家都斷左網
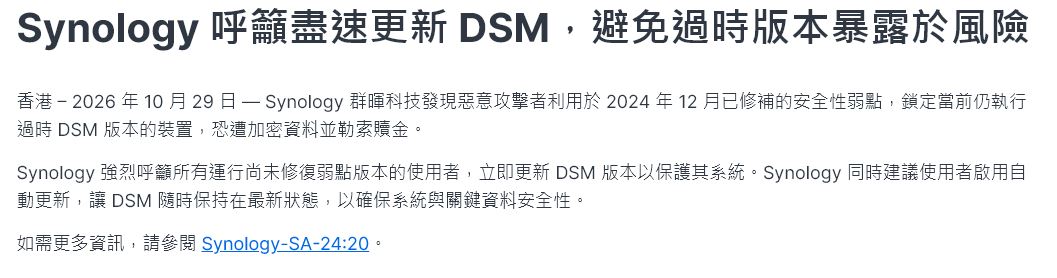
作者: jwong2k04 時間: 2026-10-30 14:50


https://www.synology.com/zh-hk/c ... C%E9%A2%A8%E9%9A%AA
圖片附件: 擷取.JPG (2026-10-30 14:49, 57.64 KB) / 下載次數 9https://www.hkepc.com/forum/attachment.php?aid=2544842&k=bb2b45a4a4ef0d6fa5792ed623807431&t=1794552482&sid=5810LTTAYl
作者: Jokerkiller 時間: 2026-10-30 14:51
其實好似火災咁,唔死過人,無人會想知個問題係邊?
javacomhk 發表於 2026-10-30 14:36
我認為個問題係d人無更新DSM
又無set firewall
作者: freefdhk 時間: 2026-10-30 14:59
有人話開port 用防火牆用咗十年都沒事喎!
javacomhk 發表於 2026-10-30 13:00
唔放得出街 , 咁買 NAS 來做咩.
作者: freefdhk 時間: 2026-10-30 15:06
現在問題係只要知道 NAS 連線方式 (IP+Port Number) 或 docker 既上遊連接
再加上用某類 web app 可以俾 ...
jwong2k04 發表於 2026-10-30 14:19
其實係因為 Synology 個套件中心 裝左要用 PHP 5.6, 7.0 , 7.1 , 7.2... 既 PHP.
然後一些其他應用 ( WebStation / 日歷 / 郵箱 ) 竟然仲用緊 舊版 PHP .
結果這些服務有 公開給別人用就 輕鬆中招。
Synology 說 DSM 內的 PHP 是安全,
但 "套件中心" 裝既服務用既 PHP 唔安全所以賴野.
有些可能自帶 PHP 有些用套件中心裝的PHP.
另外就係有開放高階權限既 Docker 如果有漏洞 IMAGE 或用了 有問題既PHP 結果又係直通外層.
所以要把 權限高的Docker 停機、套件中心 裝既服務 都不要外連確定清楚佢無問題。
作者: LaiLai2023 時間: 2026-10-30 15:24
我認為個問題係d人無更新DSM
又無set firewall
Jokerkiller 發表於 2026-10-30 06:51
我見NAS firewall 內rules set 左global去 deny
剩HK region 就 allow 係咪已經夠用
作者: Jokerkiller 時間: 2026-10-30 15:33
唔放得出街 , 咁買 NAS 來做咩.
freefdhk 發表於 2026-10-30 14:59
咁又唔係既,有d人淨係想拎黎offline backup用
作者: Jobria 時間: 2026-10-30 15:57
回覆 22# LaiLai2023
我建議最好唔放出街
作者: tongziv 時間: 2026-10-30 16:48
現在問題係只要知道 NAS 連線方式 (IP+Port Number) 或 docker 既上遊連接
再加上用某類 web app 可以俾 ...
jwong2k04 發表於 2026-10-30 14:19
加WAF
WAF就可以FORCE先入PASSWORD/MFA先ROUTE去真身SERVICE
作者: eilot 時間: 2026-10-30 17:05
發現沒事
暫時將QC也關了
避下風頭
都是除香港外其他地區全封
SSH等不用的也停了(一直也是停的)
和PHP有關的都沒用到,那些mail server一般用戶也用不到
看了一下 node系的,原來舊版都已經在系統更新時也將其刪了
當然有些S記套件的基礎是PHP但沒顯示也刪不到,那些就算了
作者: ww9876 時間: 2026-10-30 17:22
剛check過冇事

via HKEPC Reader for Android
作者: funfunhk 時間: 2026-10-30 17:23
中咗都有希望。
https://www.hkepc.com/27126/
作者: ichigo1000 時間: 2026-10-30 18:59
已經中咗招
 放心重要既file有backup。神奇係第4層folder打後就無事,所以部份file可以抄返。請問重裝DSM後有咩要留意?
作者: jwong2k04 時間: 2026-10-30 19:04
已經中咗招 放心重要既file有backup。神奇係第4層folder打後就無事,所以部份file可以抄返。請問重 ...
ichigo1000 發表於 2026-10-30 18:59
最緊要知道自己係點中?!
係無 update DSM?
還是無 update Packages?
還是開放 docker 出街出事?
作者: ichigo1000 時間: 2026-10-30 19:10
我估係無 update DSM多
回覆 30# jwong2k04
作者: jwong2k04 時間: 2026-10-30 19:14
我估係無 update DSM多
回覆 jwong2k04
ichigo1000 發表於 2026-10-30 19:10
NAS 斷出街
有冇用開 snapshot
睇下用唔用返啲 files
作者: eilot 時間: 2026-10-30 21:16
NAS 斷出街
有冇用開 snapshot
睇下用唔用返啲 files
jwong2k04 發表於 2026-10-30 19:14
看了不少中招了一段時間那些報告
有snapshot都沒用
總之都是先確認是那一點中招
有異地就用異地那個還原就算
作者: chakchoi 時間: 2026-10-30 22:18
1部屋企, 1部公司, 1825+ , 24小時開, 手動改左用Synology唔支援既SSD做快取, 懶得再改, 所以DSM無記錯仲係7.1 無update過, 暫時無事, 但驚驚, 而家仲backup緊.
作者: zex 時間: 2026-10-30 22:41
本帖最後由 zex 於 2026-10-30 23:22 編輯
> 直接影響旗下 MailStation、XXX Calendar 等原生套件。黑客無須取得任何帳號密碼,即可由外部網絡連接埠直搗未更新套件的 XXX 底層,植入加密負載。
立即斷線!
爆出極其惡劣大 bug! 無須取得任何帳號密碼,即可由外部網絡連接埠直搗未更新套件的 XXX 底層,植入加密負載
這是個例子 台灣野果然多bug(後門?)


作者: normalyan 時間: 2026-10-31 00:22
唔放得出街 , 咁買 NAS 來做咩.
freefdhk 發表於 2026-10-30 14:59
師兄講咗, vpn is your friend
作者: godofcomputer 時間: 2026-10-31 00:32
即刻放出街試試先

作者: godofcomputer 時間: 2026-10-31 00:34
師兄講咗, vpn is your friend
normalyan 發表於 2026-10-31 00:22
無野100%安全,小心VPN都HACK埋你
作者: godofcomputer 時間: 2026-10-31 00:35
> 直接影響旗下 MailStation、XXX Calendar 等原生套件。黑客無須取得任何帳號密碼,即可由外部網絡連接埠 ...
zex 發表於 2026-10-30 22:41
可能有咗好耐喇, 你估CIA無同啲大廠合作咩?
作者: godofcomputer 時間: 2026-10-31 00:37
都話無事無幹,唔好搞NAS,直接買幾隻HDD插電腦用咪得囉,少樣嘢煩。
作者: freefdhk 時間: 2026-10-31 03:14
師兄講咗, vpn is your friend
normalyan 發表於 2026-10-31 00:22
以前個年代好多 攝影師將 客人既相集直接 upload nas 俾條share link 客人去做下載。
而家應該無人敢 公開個 IP Domain URL 。
如果要VPN 先得就好唔方便,同埋唔應該比外人入左內網。
所以廠商不要怪為什麼現在 NAS 沒咩新客人。
連 File Share 都無法保安得到
作者: freefdhk 時間: 2026-10-31 03:26
咁又唔係既,有d人淨係想拎黎offline backup用
Jokerkiller 發表於 2026-10-30 15:33
Offline backup 直接gateway 唔填內網純SMB 唔錯既
不過呢類盒值一百幾十蚊 唔洗幾千蚊 。
睇來無一家 NAS 係敢寫包單 share link 既安全度能比美 google drive .
作者: cngaiyin 時間: 2026-10-31 04:07
冇記錯嘅話好似係DSM7.2.2-72806呢個更新
聽講話如果之前已經瀨咗嘢,就算更新都冇用
我又剛剛好去到呢個版本,目前冇乜嘢,不過都斷咗外網
我都內聯用住先啦,如果個底唔乾淨,我都冇辦法
作者: evantkh 時間: 2026-10-31 08:22
以前個年代好多 攝影師將 客人既相集直接 upload nas 俾條share link 客人去做下載。
而家應該無人 ...
freefdhk 發表於 2026-10-31 03:14
如果真做生意,今時今日要做好多個layer,例如WAF、多層firewall分zone、準時落patch、on-site and offsite backup等。唔想煩就用cloud,但仍然應有offline copy sync。
作者: jerrychan0610 時間: 2026-10-31 09:04
以前個年代好多 攝影師將 客人既相集直接 upload nas 俾條share link 客人去做下載。
而家應該無人 ...
freefdhk 發表於 2026-10-31 03:14
可以裝2個NAS, 1個放出街比人UP嘢 然後即刻backup去內聯網NAS.
放出街的NAS只做暫時存檔.
作者: jerrychan0610 時間: 2026-10-31 09:08
如果用ZEROTIER果類登入, 唔做port forward, 算唔算放出街?
作者: evantkh 時間: 2026-10-31 09:08
可以裝2個NAS, 1個放出街比人UP嘢 然後即刻backup去內聯網NAS.
放出街的NAS只做暫時存檔. ...
jerrychan0610 發表於 2026-10-31 09:04
未必有用,因為同vendor。如果嚴格,兩個local copy要唔同media,再加一個offsite backup。
加上有事要有file history做restore。
作者: evantkh 時間: 2026-10-31 09:13
如果用ZEROTIER果類登入, 唔做port forward, 算唔算放出街?
jerrychan0610 發表於 2026-10-31 09:08
其實有個VPN都算係放左個VPN出街。
security衡量係對應asset,唔係講絕對。
例如一間公司要在網絡開門做生意,你冇得話要人用VPN,但你有冇相應的平衡措施,例如keep patched、WAF、買DDoS protection等。
作者: jerrychan0610 時間: 2026-10-31 09:14
未必有用,因為同vendor。如果嚴格,兩個local copy要唔同media,再加一個offsite backup。
加上有事要有 ...
evantkh 發表於 2026-10-31 09:08
我觀點係, 內聯網NAS做主, 放出街果部NAS只係暫時比客人UP嘢同DOWN嘢, 就算放出街果部有事, 都仲有內聯網果部做主.
作者: evantkh 時間: 2026-10-31 09:15
本帖最後由 evantkh 於 2026-10-31 09:16 編輯
我觀點係, 內聯網NAS做主, 放出街果部NAS只係暫時比客人UP嘢同DOWN嘢, 就算放出街果部有事, 都仲有內聯網 ...
jerrychan0610 發表於 2026-10-31 09:14
但要有效要唔同牌子,同埋要有file history。。。
作者: jwong2k04 時間: 2026-10-31 10:43
Synology C3RB3R 勒索攻擊持續
官方冷處理 升至最新 DSM 也中招
https://www.hkepc.com/27134
作者: rfdingo 時間: 2026-10-31 11:29
用vpn/wg, 剩係nas os直連/用qc穿 出事唔驚

而家較驚各大router/fw 頂唔到前面個層
作者: evantkh 時間: 2026-10-31 11:35
本帖最後由 evantkh 於 2026-10-31 11:39 編輯
Synology C3RB3R 勒索攻擊持續
官方冷處理 升至最新 DSM 也中招
jwong2k04 發表於 2026-10-31 10:43
遲下唔知有冇結論佢係邊個位攻入去。
任何asset都可以成為target,所以最好都係有off-site cloud backup。
但人人用NAS目的唔同,有人可能係為左唔想比cloud錢,或者有人可能係為主權,風險自然唔同。
作者: louis2021 時間: 2026-10-31 11:50
水魚牌NAS
作者: PC147 時間: 2026-10-31 13:01
S記內部係唔係換晒人
成日攪人地用咩harddisk , 系統又唔攪好D
https://cyberq.tw/2026/10/30/syn ... ackage-update-test/
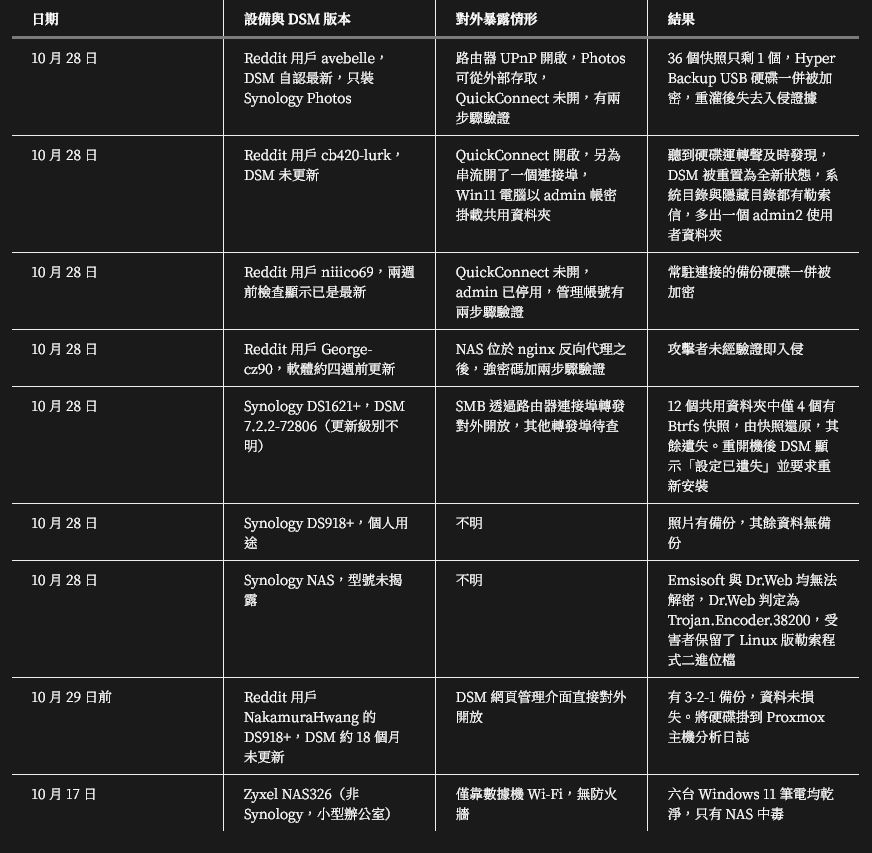
作者: jwong2k04 時間: 2026-10-31 14:53
其中一位用反向代理照中
https://cyberq.tw/2026/10/30/synology-nas-c3rb3r-ransomware/
圖片附件: 擷取.JPG (2026-10-31 14:51, 126.84 KB) / 下載次數 0https://www.hkepc.com/forum/attachment.php?aid=2544928&k=9ba14c6fac292110748ce88ce97487b7&t=1794552482&sid=5810LTTAYl
作者: 觀星是答案 時間: 2026-10-31 17:01
反代名可能太 common 太易估中 , 而且佢反代出街既係 syno 自己既登入介面的話 , 就太危險啦
作者: 口o口 時間: 2026-10-31 18:46
在設定只由 router WG 直接內聯 NAS ....
NAS 在 FIREWALL 層面全面禁止流量出入(只限內聯 ROUTER IP流量)
太耐冇設定FIREWALL有D頭痕
用緊OPNSENSE.. 已經加左成個香港IP RANGE 俾 FIREWALL ...
其他國家88...
作者: jacktsui 時間: 2026-10-31 19:53
官方仲要話UPDATE最新VERSON就無事, 靠害
作者: ww9876 時間: 2026-10-31 19:57
官方仲要話UPDATE最新VERSON就無事, 靠害
jacktsui 發表於 2026-10-31 19:53
但係都應該要update最新吧

via HKEPC Reader for Android
作者: mxmxm 時間: 2026-10-31 21:07
近期的PHP漏洞,pfsense 2.81 都要做更新去修正
作者: eilot 時間: 2026-10-31 21:18
官方仲要話UPDATE最新VERSON就無事, 靠害
jacktsui 發表於 2026-10-31 19:53
不過這個應該都是基本功
只是16至18系的型號都不會受到更新提示,但他們明明還是一直都有中至小型更新
作者: tongkai 時間: 2026-10-31 22:21
我前邊用Cloudflare 入 fortigate blocklist 加 ips 再入 ds720 反向代理
只准cloudflare ip 連 synology, 暫時安全,但現在都關咗個網站先,
然後呢幾日主力各類軟硬體更新
作者: 高級嘍囉 時間: 2026-10-31 22:48
不過這個應該都是基本功
只是16至18系的型號都不會受到更新提示,但他們明明還是一直都有中至小型更 ...
eilot 發表於 2026-10-31 21:18
我用緊DS218,上到去7.3.2-86009 Update 5,因為無上7.4 (CPU太弱上到7.4都用唔到新功能),佢係不停咁提我要更新。所以我差唔多每日都會入去睇下,最近Package Center隔幾日就會有新嘅更新。
作者: zex 時間: 2026-10-31 23:58
支持正板!
其實仲多唔多勇士夠膽用不能說?
作者: 高級嘍囉 時間: 2026-11-1 03:13
回覆 65# zex
識得搞有資源做足安全措施(如有自己domain name可以用cloudflare),就算放出海個風險都會低好多。
作者: godofcomputer 時間: 2026-11-1 04:05
原來升級最新DSM都會中招, 大家小心(需要我無用NAS好耐了,直插HDD咪得囉,洗搞咁多煩)
作者: evantkh 時間: 2026-11-1 08:54
本帖最後由 evantkh 於 2026-11-1 10:55 編輯
回覆 zex
識得搞有資源做足安全措施(如有自己domain name可以用cloudflare),就算放出海個風險都會 ...
高級嘍囉 發表於 2026-11-1 03:13
但要放棄一部份主權,同埋有啲非HTTP野你唔知點forward而又要留住個source IP,例如Synology Drive Port 6690。
作者: godofcomputer 時間: 2026-11-1 14:40
放得出海,一定有預左有一日會比人hack嘅覺悟, 平時一定成日做backup咪無事囉。
作者: tongkai 時間: 2026-11-1 17:03
不可能永遠杜絕漏洞,只可能盡量減少被攻擊的層面
如果唔係 google chrome, windows,, adobe 都唔會月經補洞
作者: evantkh 時間: 2026-11-1 18:11
不可能永遠杜絕漏洞,只可能盡量減少被攻擊的層面
如果唔係 google chrome, windows,, adobe 都唔會月經補 ...
tongkai 發表於 2026-11-1 17:03
其實係要平衡個資產同風險。
例如你想打開門做生意唔停得,咁你就要對應操施唔同層面設防,例如WAF、分firewall zone、server唔比連出街等。
作者: jacktsui 時間: 2026-11-2 10:00
呢啲野不嬲都係攻易守難
多左人用ai破解漏洞, 如果啲企業仲唔鬆手啲比保護費 (通服漏洞獎金)
白帽黑客咪變真黑客

作者: longleg 時間: 2026-11-2 12:05
Synology NAS 驚爆大規模勒索攻擊
高危漏洞直攻底層 檔案加密成 .L0CK3D
HKEPC 呼籲所有 Synology NAS 用 ...
jwong2k04 發表於 2026-10-30 11:26
2個朋友都中左招.
作者: godofcomputer 時間: 2026-11-2 12:29
無必要唔好將部nas放出街喇, 放出街一定做好backup呀, 買多部nas專for backup就最好喇。
作者: godofcomputer 時間: 2026-11-2 12:32
其實係要平衡個資產同風險。
例如你想打開門做生意唔停得,咁你就要對應操施唔同層面設防,例如WAF、分fi ...
evantkh 發表於 2026-11-1 18:11
碩記router都成日有CVS, 用家自己畀人hack咗都唔知啦, 其實搞咁多設防都係無用架,hack你就hack,接得出街就預咗要
作者: evantkh 時間: 2026-11-2 12:38
碩記router都成日有CVS, 用家自己畀人hack咗都唔知啦, 其實搞咁多設防都係無用架,hack你就hack, ...
godofcomputer 發表於 2026-11-2 12:32
如果認真嗰啲,我諗應該會買返機架式嗰啲,再加SOC做monitoring吧。
作者: Jobria 時間: 2026-11-2 15:04
有d service焗放出街
作者: eilot 時間: 2026-11-2 17:37
我用緊DS218,上到去7.3.2-86009 Update 5,因為無上7.4 (CPU太弱上到7.4都用唔到新功能),佢係不停咁提 ...
高級嘍囉 發表於 2026-10-31 22:48
套件中心那裡又經常有更新訊息,也是見一個更新一個
總之現階段是在那裡被入侵也不明,
官方只是說是24年那個已修的漏洞來入侵,
是否DSM更新到7.4最新版,但那個套件出事就不知道了...
作者: singlee301 時間: 2026-11-3 17:52
請教各位, 如果已經斷了外網, 但需要開quickconnect比內網連線, 咁係咪可以呀? 還是一樣有機會比hack?
作者: godofcomputer 時間: 2026-11-3 18:33
請教各位, 如果已經斷了外網, 但需要開quickconnect比內網連線, 咁係咪可以呀? 還是一樣有機會比hack? ...
singlee301 發表於 2026-11-3 17:52
Synology QuickConnect allows you to access your Synology NAS anytime, anywhere, from any device and browser, without having to set up port forwarding and ...
作者: chakchoi 時間: 2026-11-3 18:52
垃圾synology幾時先再有update同解決方法, 而家日日擔驚受怕, 但又無得斷網, 無得唔用.
作者: godofcomputer 時間: 2026-11-3 19:09
垃圾synology幾時先再有update同解決方法, 而家日日擔驚受怕, 但又無得斷網, 無得唔用. ...
chakchoi 發表於 2026-11-3 18:52
AI時代, 有丁都無用喇, 好快又HACK過
作者: Jokerkiller 時間: 2026-11-3 19:18
請教各位, 如果已經斷了外網, 但需要開quickconnect比內網連線, 咁係咪可以呀? 還是一樣有機會比hack? ...
singlee301 發表於 2026-11-3 17:52
斷左外網你QC唔係用唔到既咩?
作者: singlee301 時間: 2026-11-3 19:50
本帖最後由 singlee301 於 2026-11-3 20:03 編輯
回覆 83# Jokerkiller
現時响街外連唔到部NAS, 但回到家中, 連上家中的wifi就得, 唔知咁會唔會有問題
另外, 剛剛發現原來由7月開始, 一直有 3個美國 IP不斷嘗試撞我部機, 如下:
"Host [35.203.210.202] failed to connect via [SMB] due to [SMB1 not permitted]."
"Host [147.185.133.165] failed to connect via [SMB] due to [SMB1 not permitted]."
"Host [162.216.150.81] failed to connect via [SMB] due to [SMB1 not permitted]."
好驚會中招, 所以斷咗外網....
圖片附件: 2026-11-03 at 19.54.09-2.jpg (2026-11-3 20:03, 131.79 KB) / 下載次數 0https://www.hkepc.com/forum/attachment.php?aid=2545280&k=087e6032441904485663143bf613533e&t=1794552482&sid=5810LTTAYl
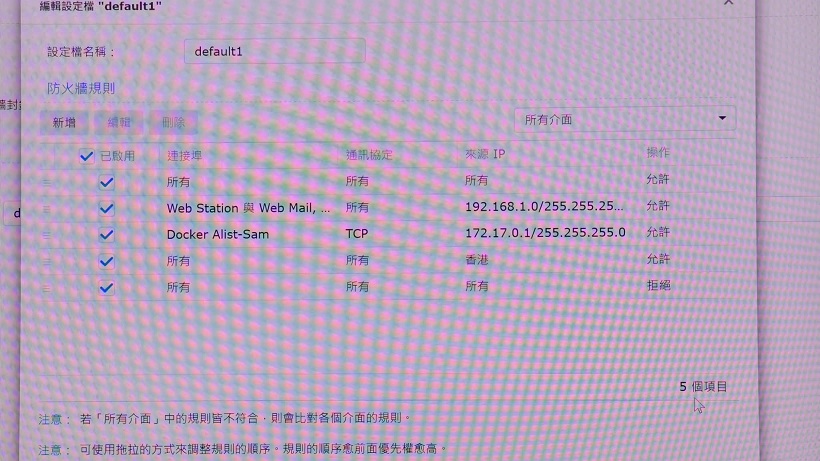
作者: singlee301 時間: 2026-11-3 19:58
我防火牆如附圖咁set, 唔知有冇錯?
作者: ThomasYau 時間: 2026-11-3 20:07
回覆 84# singlee301
你第一條開放全宇宙, 後面全部無視
作者: ThomasYau 時間: 2026-11-3 20:12
回覆 84# singlee301
Synology 見到, 真係會激死, 用NAS 唔該要考牌 ! 亂來出事入 Synology 數
作者: singlee301 時間: 2026-11-3 20:12
本帖最後由 singlee301 於 2026-11-3 20:14 編輯
回覆 86# ThomasYau
原來一直set錯, 咁請教正確應該點set好?
係咪直接刪除第一句就可以?
作者: ThomasYau 時間: 2026-11-3 20:19
1 ALL, ALL, LOCAL_SUBNET, ALLOW
2 Services, ALL, HK, ALLOW
3 unchanged
4 ALL, ALL, ALL, DENY
Service 真係要放出街先好加, Router 最好唔用 DMZ
作者: singlee301 時間: 2026-11-3 20:23
回覆 89# ThomasYau
收到, 收到, 唔該哂!!!
作者: rocco2005 時間: 2026-11-3 21:05
冇事
S記前面有部unraid,reverse proxy左
不過部unraid近排係咁比人撞
我部S記冇上7
作者: evantkh 時間: 2026-11-3 21:26
回覆 singlee301
Synology 見到, 真係會激死, 用NAS 唔該要考牌 ! 亂來出事入 Synology 數 ...
ThomasYau 發表於 2026-11-3 20:12
Router/Firewall連上網同改rule其實都需要technical knowledge。
作者: evantkh 時間: 2026-11-3 21:35
回覆 ThomasYau
收到, 收到, 唔該哂!!!
singlee301 發表於 2026-11-3 20:23
你係直接用DMZ放曬所有野去NAS然後用NAS firewall自己防?
作者: Jokerkiller 時間: 2026-11-3 23:58
回覆 Jokerkiller
現時响街外連唔到部NAS, 但回到家中, 連上家中的wifi就得, 唔知咁會唔會有問題
另外 ...
singlee301 發表於 2026-11-3 19:50
你第1條已有問題
local連到,你要街外連咪起個vpn
你再set 撞2-3次永久block IP
作者: singlee301 時間: 2026-11-4 08:36
本帖最後由 singlee301 於 2026-11-4 08:42 編輯
回覆 93# evantkh
 我都唔知係唔係 (什麼是 DMZ?) .... 電腦知識嘛嘛地, 買部機返嚟用時都係上網左抄一些教學 右抄一些教學, 都唔知啱唔啱洗就用, 原來呢幾年冇事都只係100個好彩, 唔該哂各位大大, 唔該哂!!!
作者: singlee301 時間: 2026-11-4 08:37
回覆 94# Jokerkiller
已Set
作者: godofcomputer 時間: 2026-11-4 09:26
你第1條已有問題
local連到,你要街外連咪起個vpn
你再set 撞2-3次永久block IP ...
Jokerkiller 發表於 2026-11-3 23:58
你估强國嘅情報部門無係VPN整咗後門咩?只係唔爆出嚟畀你知
作者: evantkh 時間: 2026-11-4 12:38
本帖最後由 evantkh 於 2026-11-4 12:43 編輯
回覆 evantkh
我都唔知係唔係 (什麼是 DMZ?) .... 電腦知識嘛嘛地, 買部機返嚟用時都係 ...
singlee301 發表於 2026-11-4 08:36
如果認真學要成個semester。。。
消費級network野(特別是路由器)都好多“方便”功能其實好危險,唔識真係唔好亂玩inbound/server好好用cloud算。。。
家用路由器有時有個“DMZ”功能係可以expose入面一個IP出街,雖然DMZ個字本身係另有意思。
如果真係識就可以買返企業型路由器逐條ACL rule同NAT rule跟返。
作者: Jokerkiller 時間: 2026-11-5 00:05
你估强國嘅情報部門無係VPN整咗後門咩?只係唔爆出嚟畀你知
godofcomputer 發表於 2026-11-4 09:26
講緊自己起VPN.....
作者: godofcomputer 時間: 2026-11-5 00:39
講緊自己起VPN.....
Jokerkiller 發表於 2026-11-5 00:05
緊係講緊自己起嘅VPN, 唔通你起VPN嘅曲全部自己寫無用人哋嘅曲?如果唔係, 你又肯定人哋嘅曲無後門?