


強烈呼籲所有用戶 立即更新 DSM 版本
【注意 ⚠️】Synology 官方晚上緊急發布公告,證實目前有 NAS 用家遭加密資料並勒索贖金。官方目前認為攻擊者是利用 2024 年 12 月已修補的安全性弱點,鎖定當前仍執行過時 DSM 版本的裝置;但有受災戶在 Reddit 留言,表示自己已經更新至 7.2.1 69057 Update 9 (2026-01-29),但依然中了 .L0ck3D 勒索攻擊。
根據 Synology 緊急發布的新聞稿,官方初步排查結論是攻擊採用了 CVE-2024-10441 這項高達 9.8 分的高危漏洞。該漏洞已於 2024 年 12 月修補,並在 2025 年 3 月 19 日披露。官方表示以下版本已被修復,包括:
◾Synology DiskStation Manager (DSM) 6.2:升級至 6.2.4-25556-8 或更高版本
◾Synology DiskStation Manager (DSM) 7.1:升級至 7.1.1-42962-7 或更高版本
◾Synology DiskStation Manager (DSM) 7.2 / 7.2.1 / 7.2.2:請分別升級至 7.2-64570-4、7.2.1-69057-6 或 7.2.2-72806-1(或更高版本)
◾Synology BeeStation Manager (BSM):請升級至 1.1-65374 或更高版本
◾Synology Unified Controller (DSMUC):升級至 3.1.4-23079 或更高版本
不過,有受災戶在 Reddit 表示,他使用的 DSM 版本比官方公告建議的還要新,但仍然逃不過被 .L0ck3D 勒索攻擊,因此對官方公告的說法存疑。
由於目前消息非常混亂,HKEPC 建議所有 Synology NAS 用戶立即斷線「保平安」,盡快將 DSM 更新至最新版本。就算更新了也建議先避避風頭,切勿將 NAS 裝置曝露於外網風險之中,等情況進一步明朗化後才恢復連線。
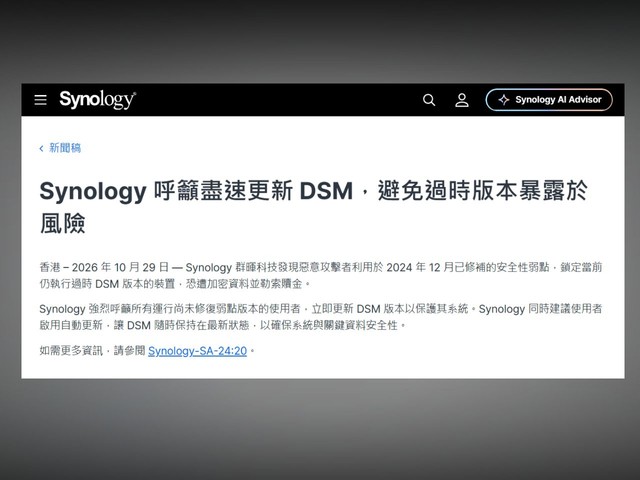
資料來源:
