


由東南亞蔓延至全歐洲 門市新品也中招
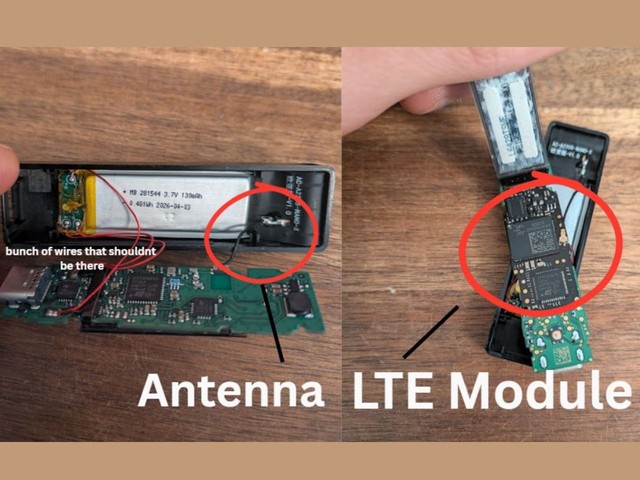
【太可怕了 😱】知名加密貨幣硬體錢包製造商 Ledger 證實,旗下裝置遭人惡意植入未經授權的硬體組件,引發加密貨幣領域嚴重的供應鏈安全危機。這並非最初所認為僅屬東南亞授權經銷商的單一偶發事件,而是牽涉全球、不止單一批次與單一型號的廣泛問題。多款 Ledger 冷錢包經拆解檢測後,內部被發現遭非法加裝未授權的排線以及疑似具備 LTE 通訊功能的硬體模組。
Ledger 官方出面公布了攻擊手法。調查顯示,遭非法改裝的裝置內部被植入了一顆未授權晶片。當用戶首次初始化錢包、屏幕顯示用於產生私鑰的 24 個助記詞(恢復短語)時,植入晶片內的微控制器便會自動識別並解碼該組文字,隨後藉由內嵌的 eSIM 卡及 LTE 流動網絡將助記詞即時傳送至攻擊者手中。
在加密貨幣資安架構中,24 個助記詞即為錢包的最高控制權限。攻擊者取得助記詞後,即可在任何第三方裝置上完全還原並重構錢包,進而將內部資產全數轉移,整個過程甚至無需連接或存取受害者的實體硬體。Ledger 官方特別強調,裝置原本的安全晶片(Secure Element)、作業系統韌體以及數碼簽章均未遭到篡改,問題根源在於產品在物流運送途中遭第三方開殼植入硬體惡意元件。
事件最初被視為東南亞授權經銷商的單一偶發事件。Ledger 此前確認有問題的裝置主要來自馬來西亞、印尼及菲律賓的授權經銷商 CryptoBilis,當時官方口徑僅證實一台裝置帶有未授權植入物。然而,後續發展證實污染範圍已延伸至歐洲核心供應鏈。
隨著調查持續擴大,供應鏈受污染的範圍遠超單一地區經銷倉庫,多款 Ledger 產品亦接連傳出相同情況:
▪️Ledger Flex:10 月 11 日,一名名為 Ben Yorke 的買家在新加坡樟宜機場的 Metapod 免稅商店購買了一台全新 Ledger Flex,因發現外殼存在刮痕而送交檢驗。經前 Mt. Gox 執行長 Mark Karpelès 親自拆解後,證實這台從未通電使用的全新品內部同樣被非法塞入額外的改裝電路板。
▪️Ledger Stax:10 月 12 日,高階型號 Ledger Stax 出現首宗硬體植入通報,經拆解同樣發現了 4G/LTE 模組與隱藏式天線配置。
▪️日本市場:10 月 13 日從 Amazon Japan 及 Yahoo! 拍賣等主要電商平台收購的部分 Nano X 裝置,亦陸續驗出帶有非原廠植入物的案例。
在損失規模方面,外界各方評估損失約在 8,600 萬至 9,340 萬美元之間。鏈上分析機構 Yfarmx 指出潛在損失可能逼近 9,340 萬美元,受害者主要集中在東南亞地區,但 Ledger 官方目前尚未核實具體受損數據。
資料來源:
