


為 DSM 系統進行漏洞修復與持續監控
【注意 ⚠️】如果你是 Synology NAS 用家,但對自己那部 NAS 的設定一頭霧水,不妨試用這套「synology-nas-cli」開源專案工具。它由一位台灣軟體工程師 Sam Lung 編寫,可協助系統管理員與人工智能代理(AI Agent)對 Synology DSM 7 系統進行一鍵安全稽核、漏洞修復與持續監控,全面提升儲存設備的資安防禦水平。
該工具基於 Python 標準庫開發,支援 Python 3.8 或以上版本,不需額外安裝第三方套件,可直接在 Synology DSM 系統環境中執行。它的主要功能包括進行全面的系統健康檢查、日誌分析、套件管理、磁碟區狀態監控、Tailscale 網絡設定、DSM 系統升級,以及將定時安全警報推送到指定的 Webhook。
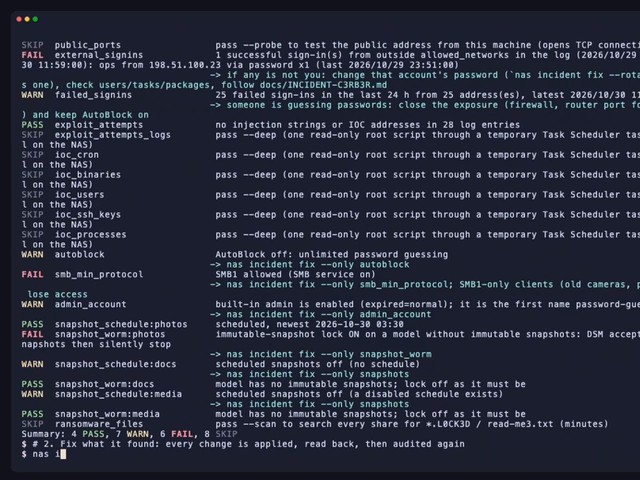
面對針對 Synology 歷史與近期安全公告(包含 Synology-SA-24:20、SA-26:13、SA-26:14)的攻擊手法,該工具內建了完整的檢測與防護機制。系統管理員透過 nas incident 指令進行唯讀稽核時,系統會針對多項關鍵安全性指標進行檢測,包含:
◾DSM 系統版本:檢查韌體版本是否已修補已知漏洞。
◾高風險套件:比對受漏洞影響的套件清單(如 Calendar、MailStation、PHP 7.3 至 8.4 等)。
◾防火牆與連接埠:檢驗防火牆啟用狀態,並自動封鎖未授權的來源介面與路由器的 UPnP 連接埠轉發。
◾遠端存取服務:檢測 QuickConnect 及其自動路由器埠轉發是否遭到濫用。
◾帳號與登入安全:檢查失敗登入次數、外部登入來源、AutoBlock(自動封鎖)機制,以及預設內建 admin 帳號是否仍處於啟用狀態。
◾網絡通訊協定:檢測是否啟用安全性較差的 SMB1 舊版協定。
在確認稽核結果後,用家可執行 nas incident fix --dry-run 指令,預覽所有即將執行的修改計劃(清楚呈現變更前與變更後的狀態對照,以及對應的 DSM 網頁管理介面路徑)。確認無誤後,透過 nas incident fix --yes 即可依序套用修正、重新讀取設定以驗證結果,並再次執行稽核。
此外,該工具可以配合 Claude Code、Cursor、Gemini CLI 等主流 AI 智能代理。如果你信得過 AI 代理,連接 AI 後可以每 10 分鐘進行健康與安全性監控、凍結勒索軟體活動、記憶體取證與金鑰搜尋等,用 AI 代理來幫你的 NAS「看門口」。
先說明,小編只測試了上半部分,AI 代理我不敢用,期待勇士們的試用報告,有結果記得告訴小編啊。
資料來源:
