


全球 48 國、近 1,000 台淪陷 官方釋出修補
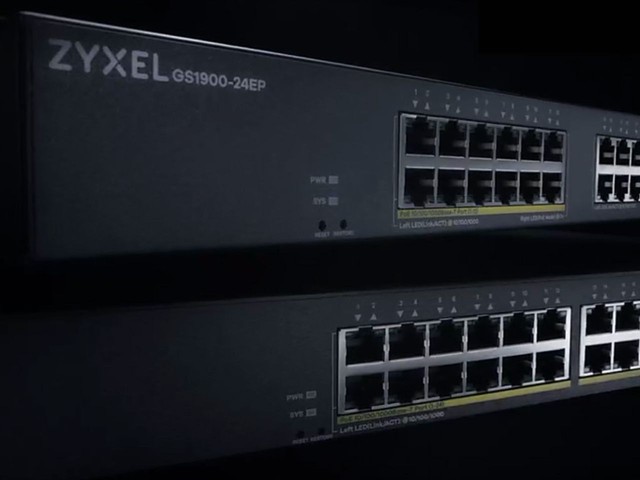
【注意 ⚠️】各位系統管理員,如果你正在使用 Zyxel GS1900 系列的網絡交換機(Switch),請立即更新韌體!近日,資安機構 Binarly 發現該系列存在一個已被黑客廣泛利用的重大零日(Zero-Day)安全漏洞,黑客組織藉此漏洞成功入侵全球 48 個國家、近 1,000 部交換機,盜取了設備的完整設定檔、Root 帳號雜湊憑證等敏感資料,並可在交換機底層以最高權限(Root)直接執行任意指令。
據資安機構 Binarly 指出,Zyxel GS1900 系列網絡交換機存在一個「越界寫入(Out-of-bounds Write)」高危險漏洞,漏洞識別碼為 CVE-2026-107441、CVSS 高達 8.8 分,該缺陷源於系統的 Web 管理介面。未經身份驗證的攻擊者只要具備網絡連線權限,即可透過發送特製的 HTTP 請求,在作業系統底層以最高權限(Root)直接執行任意指令。
Binarly 發現,黑客取得網絡交換機 Root 權執行任意 Shell 指令,直接啟動 telnetd 建立後門,並植入了 JITTERLY 後門和 Ring 3 Rootkit,成為了入侵內網其他伺服器與工作站進行橫向滲透的跳板。
其實 Zyxel 曾於 2026 年 6 月發佈韌體修補前一項緩衝區溢位漏洞(CVE-2026-7273),但資安機構監控到黑客團隊正針對全球 Zyxel 交換機展開大規模攻擊。起初業界及美國網絡安全暨基礎設施安全局(CISA)均以為黑客鎖定的是尚未套用 6 月修補程式的設備;直到資安廠商 Binarly 深入分析攻擊工具後,才發現攻擊程式竟專門鎖定「已安裝 6 月更新」的設備。
分析指出,6 月的更新中雖然加入了防止緩衝區溢位的檢查機制,但程式在驗證參數數量之前就執行了資料複製動作。黑客反而利用了這個檢查機制的邏輯盲點,透過 HTTP 參數長度缺乏驗證的缺陷,刻意破壞內部計數器使其變為負值,從而繞過檢查機制並直接覆寫記憶體、劫持函式指標,成功突破原先的防護措施。
Binarly 於 9 月底向 Zyxel 通報此漏洞後,官方於 10 月確認並正式將其立案為獨立的零日漏洞 CVE-2026-107441。Zyxel 隨後於 10 月 22 日釋出新版韌體,在複製資料前嚴格限制參數長度並執行完整性驗證,徹底防堵該攻擊手法,並於 11 月 3 日發佈正式安全通報。
受影響的機型涵蓋 GS1900 全系列共 10 款交換機,凡韌體版本在 2.90(XXXX.2)C0 或更舊版本的設備均屬高風險範疇,官方修復版本為 2.90(XXXX.3)C0 (小編︰媽的,不能把版本號好明顯一點嗎 ?) ....
Binarly 呼籲所有 Zyxel GS1900 系列網絡交換機(Switch)用戶必須立即升級至最新版本。由於黑客攻擊腳本可能已竊取系統內的設定檔與 Root 密碼雜湊,所有曾暴露於外網或可能受害的交換機,應全面更換登入憑證與 SSH 金鑰。
資料來源:
