


比利時、瑞典等多國 遙控升溫至 50°C
【玩雪櫃 😱】繼數週前法國多間超市冷藏設備遭惡意竄改後,比利時與瑞典等多個歐洲國家的連鎖超市再度受害。黑客透過網絡遙控入侵冷凍設備控制器,強行啟動自動除霜模式並將溫度調高至攝氏 50 度,導致大批冷凍食品迅速解凍變質,估計造成數以百萬計歐元的物資損失。
據《International Cyber Digest》報告,本次網絡攻擊主要波及跨國零售集團 Ahold Delhaize 旗下超市,以及瑞典的 ICA 與 Coop 等連鎖品牌。比利時當地冷藏工程承包商 Sabcobel 指出,攻擊行動自週日午夜展開,境內包括 Delhaize、家樂福(Carrefour)以及 Spar 等連鎖超市,至少有 20 個冷凍單元受到影響。
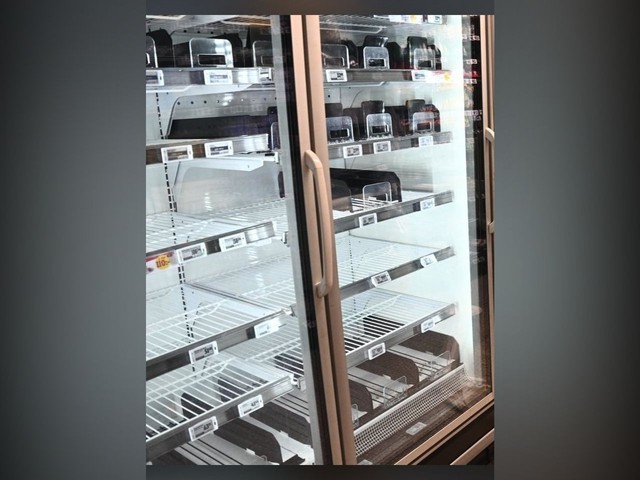
瑞典方面情況同樣嚴峻,瑞典媒體報道指出有多間 ICA 及 Coop 分店遇襲。店內冷藏及冷凍櫃溫度在夜間異常急升,員工上班時發現大量食品融化腐敗,只能無奈將一架架裝滿變質食材的推車直接報銷丟棄。
本次入侵手法與數週前針對法國超市的攻擊完全一致。黑客鎖定連接互聯網的商用冷藏控制器系統,繞過存取限制後,遠端觸發設備內建的「強制除霜」(Defrost)模式,並覆蓋原本的除霜溫度與運作時間上限,直接將冷凍櫃加熱至最高 50°C。
比利時冷藏服務供應商執行長 Stephan Moelans 表示,公司已全力著手修補系統漏洞,但部分設備仍需要實體層面的硬體改造才能徹底防堵。在完成硬體升級前,最立竿見影的應急措施是將聯網冷凍設備切換至隔離或加密的安全網絡環境,以切斷未經授權的遠端存取路徑。
這已是歐洲零售業在短短數週內發生的第二宗重大冷鏈網絡攻擊。業界分析指出,傳統被視為獨立封閉的基建設備(如暖通空調、冷凍控制系統等)如今高度依賴物聯網(IoT)連線進行維運,一旦安全防禦不足,極易成為黑客入侵實體世界的跳板。
網絡安全專家同時警告,近期隨著各類自動化工具與生成式 AI 代理的普及,網絡攻擊的門檻顯著降低,攻擊者無須具備深厚的專門技術即可自動化掃描連網漏洞並發動破壞。零售業者除了加速汰換舊型易受攻擊的韌體外,亦必須全面重新檢視及最佳化底層工控網絡的安全防護架構,避免民生供應鏈再遭實體破壞。
資料來源:
