


驗證機制遭繞過 取得 Root 最高權限
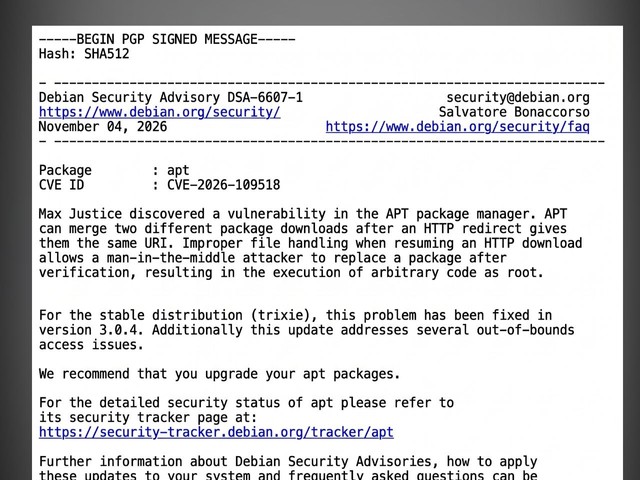
【注意 ⚠️】Linux 核心套件管理工具 APT(Advanced Package Tool)爆出嚴重安全性漏洞(CVE-2026-109518)。攻擊者可透過中間人攻擊(MitM)手法竄改封包下載過程,將已通過數碼簽署驗證的正常軟體套件替換為惡意程式,進而以 Root 最高權限執行任意程式碼,波及 Debian、Ubuntu 及其眾多衍生發行版。Debian 與 Ubuntu 官方已緊急釋出修補更新,呼籲系統管理員與用戶立即更新系統。
據《Hacker News》報導,Debian、Ubuntu 官方及 APT 開發團隊於 11 月 4 日發布安全通報指出,這項漏洞主要源於 APT 處理中斷下載後「自動重試」的邏輯缺陷。
正常情況下,APT 下載軟體套件時會嚴格驗證數碼簽章以確保檔案未被竄改。然而,當攻擊者具備竄改客戶端與鏡像站(Mirror)之間 HTTP 網絡傳輸的能力時(例如惡意 Proxy、遭入侵的鏡像站或處於同一區域網絡的攻擊者),便可利用 HTTP 重定向(Redirect)與伺服器暫時性錯誤,誘發 APT 啟動重新下載機制。
此時,攻擊者便能在數碼簽章驗證通過後,暗中將合法套件置換成惡意軟體。由於 APT 誤判該檔案已通過檢驗,系統便會直接安裝執行,導致惡意程式碼直接取得作業系統的 Root 最高管理員權限。
已知影響範圍涵蓋主流版本,該漏洞主要衝擊預設啟用自動重試機制(Acquire::Retries)的作業系統版本,當中 Debian 12、Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS、26.10 以及基於兩者開發的衍生 Linux 發行版皆屬高危版本;舊版系統亦不可掉以輕心,若手動開啟了 Acquire::Retries 參數,同樣存在受害風險。
目前,Debian 與 Ubuntu 官方已陸續在安全軟體庫(Security Archive)釋出修復版 APT 套件:
◾Ubuntu 26.10:更新至 3.3.3ubuntu0.1
◾Ubuntu 26.04 LTS:更新至 3.2.1ubuntu0.1
◾Ubuntu 24.04 LTS:更新至 2.8.4ubuntu0.1
◾Ubuntu 22.04 LTS:更新至 2.4.15ubuntu0.1
◾Debian 11(ELS):釋出 2.2.5 修復版本
◾Debian 12(Bookworm):安全更新版
資安專家提醒,使用 Debian 與 Ubuntu 伺服器的企業與個人用戶,應立即執行套件更新指令完成修補,以降低因傳輸節點遭受攔截竄改而面臨整機失守的資安風險。
資料來源:
