


只要輸入超長密碼 即可繞過身分驗證
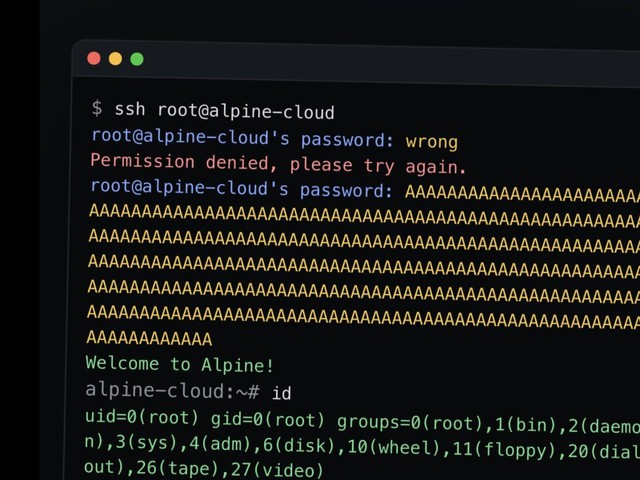
【注意 ⚠️】原本小編已經在床上,但收到如此嚴重的網絡安全通報,也只能「碌落床」通知大家。廣泛應用於 Unix 與 Linux 系統的遠端連線工具 OpenSSH 被發現嚴重安全漏洞,在特定條件下只需「求其」輸入長度介乎 257 至 1,024 位元組的超長密碼,即可直接繞過身份驗證,登入未設定密碼或僅限金鑰認證的帳號。OpenSSH 團隊已將該漏洞列為嚴重等級,並火速釋出 OpenSSH 10.6p2 版本進行修補,當中以 Alpine Linux 受影響最深。
這項安全漏洞由資安研究員 Özgün Kültekin 發現並通報,他將漏洞命名為「*sshole」(SSH Hole 的意思)。在運行標準 openssh-server 套件的 Alpine Linux 伺服器上,只要滿足安全公告列出的四個條件︰
◾未啟用 PAM 機制
◾設定檔中開啟了密碼驗證功能
◾存在無密碼帳號
◾系統中至少存在一個有效雜湊帳號
攻擊者就能利用系統中某個未設定密碼的帳號名稱(如僅以 SSH Key 登入的帳號),透過輸入 257 至 1,024 位元組的長密碼發動攻擊。此漏洞每次嘗試均能百分之百成功,甚至能以單次連線直接繞過驗證。
OpenSSH 專案核心成員 Damien Miller 表示,該問題源於 OpenSSH 伺服器端守護進程(sshd)與 Alpine Linux 所採用的輕量級 C 函數庫 musl 之間的交互作用。採用 glibc 的標準 Linux 發行版、非 Linux 系統,以及透過可插拔認證模組(PAM)機制驗證密碼的系統,均不受此漏洞影響。
在 Alpine Linux 中,無密碼設定的帳號極為常見,包括透過 adduser 建立但未設定密碼的帳號、透過 musl-nscd 介接目錄服務的帳號、Alpine 3.16 起官方映像檔中預設的 root:*,以及雲端映像檔預設的 alpine 使用者。
值得注意的是,雖然 root 帳號預設有 PermitRootLogin prohibit-password 保護,但官方雲端套件(tiny-cloud,版本 3.18.11 至 3.24.3)預設賦予 alpine 使用者免密碼執行 doas 的權限。一旦管理員曾為控制台設定過密碼(產生了 $6$ 雜湊),攻擊者便能利用此漏洞登入 alpine 帳號,進而藉由 doas 取得最高 root 權限,完全控制伺服器。
除 Alpine 外,採用輕量級 C 函數庫 musl 的 OpenWrt、Buildroot 與 Yocto 等嵌入式系統亦屬於高風險目標。
由於目前漏洞已經被公開,所有使用 Alpine Linux 發行版或採用輕量級 C 函數庫 musl 的伺服器,請立即更新 OpenSSH 至 10.6p2 版本進行修補。
截至目前為止,該漏洞尚未獲分配 CVE 編號。
資料來源:
