最新熱點:
Node.js 漏洞升級為 HTTP2Shell 大量 HTTP 應用面臨 RCE 與 DoS 攻擊
iPhone Duo 螢幕暗藏結構隱患 傳疑鉸鏈內中段組件微幅移位肇禍
神人成功解鎖 RTX 30 系列顯示卡 FP16/BF16 算力 實測效能暴增逾 80%
提早外洩 PHP 漏洞引發全球大亂 洩密者公開道歉 好心提醒反致連鎖效應
英國政府呼籲國民儲定三日糧水 以應付網絡攻擊 可能導致斷水斷電
知名 DNS 服務商 Quad9 撤出法國 拒絕淪為版權審查工具 寧受罰拒全球封鎖
兩個 AI 代理獨立 VM 虛擬機沙盒 無網路、無共享寫入下 居然可以互通
Apple iPhone Duo 摺疊螢幕 出現中央裂痕、漏液與橫貫亮線災情
開源程式語言 Ruby 爆高危漏洞 呼籲開發者與系統管理員緊急更新
PHP 再再再發現 9.2 分致命漏洞 立即修改 php.ini 停用 Session 上傳進度
大量 RTX 5090 流入改裝工廠 拆解換裝渦輪散熱器變身 AI 運算卡
「益林醬油」瓶身二維碼送「A 片」 跳轉至非法色情網站 中國監管部門介入調查
巴西機場 RTX 5090 失竊案現破綻 二手網站發現贓物 序號直接曝光被嘲笑
Sam Altman︰安全漏洞多到修不完 防線全面失守 傳統打「丁」時代已被終結
印度 CA 機構 eMudhra 宣布 全面退出全球 SSL/TLS 憑證業務
NVIDIA 621.01 新版驅動傳災情 黑屏當機與 nvlddmkm 報錯 非必要別升
GoDaddy 爆發大規模憑證危機 必須撤銷逾 40 萬張 TLS/SSL 網站憑證
Python 官方釋出緊急修正版本 OS 打「丁」仍不夠 內建憑證成最大漏洞
網絡硬體大廠 Fortinet 發出緊急警報 罕見要求企業必須立即更新 否則後果嚴重
CAPCOM ID 系統遭黑客入侵 全球1,178 萬帳號外洩 密碼遭惡意竄改


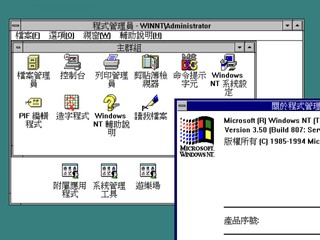 【Windows NT 不是 Windows 😂】現今全球數億台 PC 所運行的 Windows 11,其系統底層依然標註著「Windows NT」的血統。然而若從架構歷史來看,Windows NT 根本不是傳統 Windows 的延續,而是一個披著 Windows 介面外皮、帶有濃厚 DEC VMS 基因的全新系統,當中隱藏著一段顛覆傳統認知的電腦發展史。
讓我們一起回到 1980 年代末期,Microsoft 主力的 MS-DOS 作業系統面臨嚴峻的技術瓶頸。由於 DOS 採用 16 位元架構、缺乏記憶體保護機制且無法進行可靠的多工作業,已無法滿足企業級運算的需求。
因此,當時 Microsoft 正與 IBM 合作開發 OS/2 作為 DOS 的接班系統,為此 Microsoft 於 1988 年 10 月由 DEC 公司挖角了傳奇工程師 Dave Cutler,帶領團隊從零開始設計全新的作業系統,代號為「NT OS/2」,預計作為 OS/2 3.0 的 32 位元跨平台核心。
2025-07-21
 Microsoft 於剛過去的周末(19 日)向 SharePoint Server 用戶發出一個緊急警告,並已創建 CVE-2025-53770(CVSS 9.8),以追蹤一個目前尚未修補,正被政府部門及企業廣泛利用的關鍵漏洞。現階段,Microsoft 尚未針對這個漏洞發佈安全更新,但已發佈緊急緩解指南。此威脅活動持續活躍且不斷發展。
為保護企業的本機 SharePoint Server 環境,Microsoft 建議企業應在 SharePoint 配置 Windows 反惡意軟件掃描介面 (Windows Antimalware Scan Interface),並部署 Defender 防毒軟件,或其他端點偵測及回應 EDR 解決方案。這將有助於防止未經身份驗證的攻擊者利用該漏洞。
2025-07-04
 Microsoft 本周展開新一輪裁員行動,影響人數達 9,000 人,佔全球員工總數約 4%。此舉意味著 Microsoft 持續精簡架構與削減營運成本的策略,並進一步推進由 AI 驅動的企業重塑計劃。
據統計,自 2025 財政年度開始以來,Microsoft 累計裁員人數已逾 15,000 人。而是次裁員主要分布於銷售、市場推廣及遊戲業務部門。Microsoft 指出,裁員並非基於員工表現,而是針對組織「瘦身」與管理層重整。財務總監 Amy Hood 早前於業績電話會議中提及,未來將專注建立高效團隊並減少管理層級,以提升企業靈活度。
值得注意的是 Microsoft 在 2025 財年首季,錄得近 260 億美元盈利,並超越 Apple 成為全球市值最高企業。惟隨著 AI 發展加快,Microsoft 預期基建成本將劇增。據報,Microsoft 本財年 AI 基礎建設支出達 800 億美元,較去年增加 250 億美元。
2025-04-23
 由於 AI 降低了網絡攻擊的門檻,即使技術不高的攻擊者亦能創造出複雜的詐騙伎倆,從 Deepfake 網絡釣魚到 AI 生成,模仿合法企業的虛假網站。過去騙徒需時數日或數周才能完成的工作,現在只需數分鐘即可完成。
Microsoft 最新一份《Cyber Signals》顯示,僅在過去一年,Microsoft 已阻截了 40 億美元的詐騙活動,以及每小時攔截約 160 萬殭屍裝置註冊嘗試。Microsoft 正致力透過演進以 AI 技術支援的大規模偵察模型(如機器學習),積極阻止 AI 欺詐事件發生。
▪️拒絕壓力策略:不要被「限時」優惠和倒數等伎倆所騙。
2025-03-14
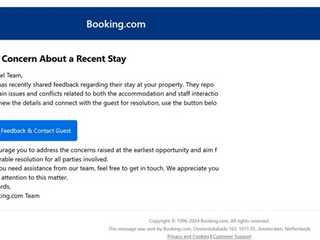 自去年 12 月,Microsoft 威脅情報觀察到一系列利用 ClickFix 社交工程技術,冒充網上旅行社 Booking.com 進行網絡釣魚活動。
酒店業者會收到訛稱來自 Booking.com 的電郵,提示他們處理客戶負面評論或類似情況,並要求他們打開 PDF 或按下連結,以完成 CAPTCHA 驗證其帳號真偽。然而,一旦按指示開啟附件或連結,系統即因而受到攻擊,讓網絡罪犯取得登入帳號和財務資料。
Microsoft 威脅情報安全研究高級總監 Jeremy Dallman 指出:「我們注意到,自 2023 年起出現以 Booking.com 為目標的一連串網絡釣魚活動。最近數月開始,更採用 ClickFix 社交工程技術調整其攻擊策略,顯示出網絡威脅形勢的變化。」
